このセミナーは株式会社情報機構の主催です。主催・お申し込み・お支払いは株式会社情報機構です。当社(イーコンプライアンス)では、この講座の申込・決済・見積・ポイント付与は扱いません。
情報機構のページで詳細を見る・申し込む →
日時・受講料
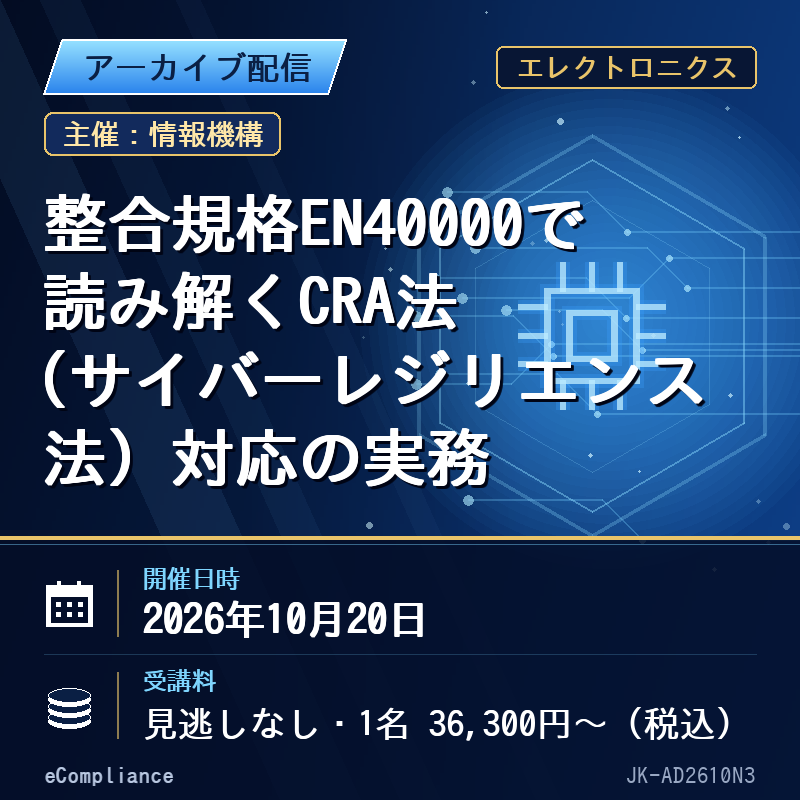
- 日時:2026年10月20日(火) 13:00-15:30
- 【オンライン受講(見逃し視聴なし)】1名 36,300円(税込)/1社2名以上同時申込の場合 1名につき 25,300円
- 【オンライン受講(見逃し視聴あり)】1名 41,800円(税込)/1社2名以上同時申込の場合 1名につき 30,800円
受講料・日程・割引の詳細と最新の情報は、情報機構のページでご確認ください。
牛島総合法律事務所 パートナー弁護士 情報処理安全確保支援士 Certified Information Privacy Professional/Europe (CIPP/E) 小坂 光矢 氏
セミナーポイント
■講座のポイント
EUサイバーレジリエンス法(CRA)は、デジタル製品に対して包括的なサイバーセキュリティ要件を課す一方、その多くは抽象的に規定されており、「具体的に何を、どこまで対応すべきか」が課題となっています。
本講座では、CRAの整合規格として策定が進むEN40000シリーズに着目し、リスクマネジメント、脆弱性対応、セキュリティ要件の具体化などを、実装レベルまで落とし込んで解説します。これにより、CRA対応を現場の開発プロセスや組織体制に落とし込むための実践的な視点を提供します。
■受講後、習得できること
・EN40000シリーズの全体像と、CRAとの関係の理解
・CRA要件を開発プロセス・組織体制に落とし込むための具体的な考え方
・脆弱性対応の構造と対応ポイント
・サプライヤ管理・契約・責任分担における留意点
・2026年以降のCRA対応に向けた実務ロードマップの整理
セミナー内容
■講演プログラム
1.CRAの全体像とEN40000シリーズの位置付け
1.1 適用対象となるデジタル製品の範囲
1.2 サイバーセキュリティ必須要件
1.3 サイバーセキュリティリスクアセスメント
1.4 適合性評価手続
1.5 脆弱性・インシデントの当局報告・通知
1.6 EN40000シリーズの役割
2.EN40000シリーズの全体像
2.1 水平規格と垂直規格
2.2 各パートの構成
2.3 ISO/IEC規格(29147・30111等)との関係
3.リスクマネジメント(EN40000-1-2)の実務
3.1 サイバーセキュリティ原則
3.2 リスクマネジメントの実施方法
3.3 製品ライフサイクルを通じたセキュリティの確保
4.脆弱性対応(EN40000-1-3)の実務
4.1 脆弱性対応プロセスの全体像
4.2 PSIRT体制の構築
4.3 脆弱性開示ポリシーの設計
4.4 SBOM整備とコンポーネント管理
4.5 脆弱性等報告義務(CRA第14条)との関係
5.実務対応
5.1 2026年(報告義務)に向けた対応
5.2 2027年(全面適用)に向けた準備
5.3 CRA対応の実務チェックリスト
(質疑応答)
出典:株式会社情報機構(https://johokiko.co.jp/seminar_chemical/AD2610N3.php)。掲載は情報機構との提携によります。
レビュー
レビューはまだありません。