このセミナーは株式会社情報機構の主催です。主催・お申し込み・お支払いは株式会社情報機構です。当社(イーコンプライアンス)では、この講座の申込・決済・見積・ポイント付与は扱いません。
情報機構のページで詳細を見る・申し込む →
日時・受講料
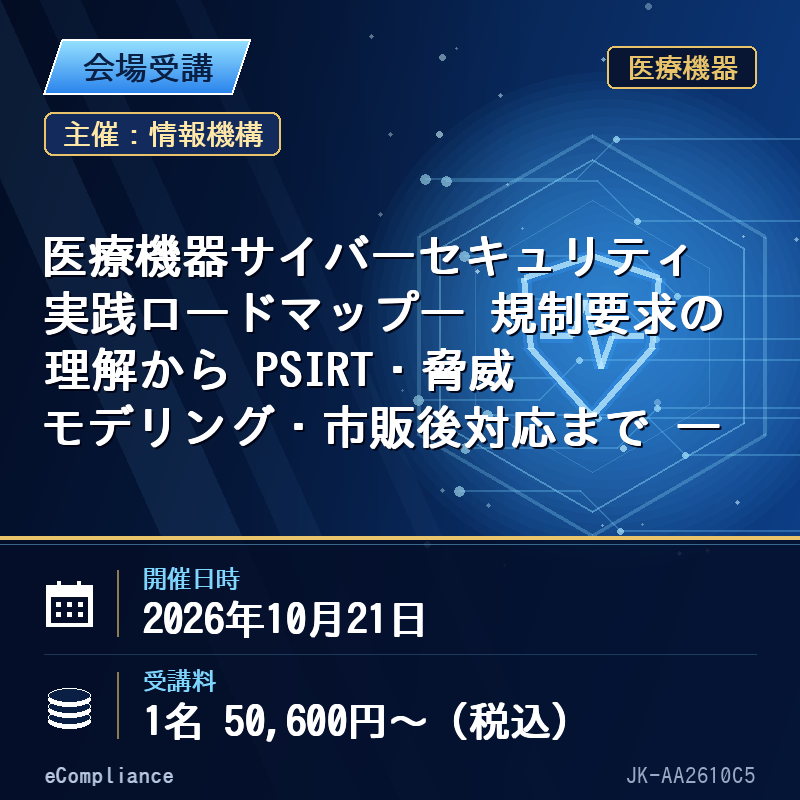
- 日時:2026年10月21日(水) 10:30-16:30
- 会場:[神奈川・川崎]川崎市産業振興会館 10階第4会議室
- 【会場受講】1名 50,600円(税込)/1社2名以上同時申込の場合 1名につき 39,600円
受講料・日程・割引の詳細と最新の情報は、情報機構のページでご確認ください。
Medical Software Consulting 代表コンサルタント 酒井 由夫 氏
セミナーポイント
■講座のポイント
本講座では、日本の医療機器サイバーセキュリティ規制要件(基本要件基準第12条第3項)を起点に、PSIRT体制構築、脅威モデリング、SBOM作成と構成管理、CVSSによる脆弱性評価、IEC 81001-5-1の実務的活用までを体系的に解説します。理論解説に加え、システム構成図・信頼境界を描く個人ワークを通じて、自社製品に即した脅威分析の実践力を養成。事前・事後テストにより理解度を可視化し、規制対応と実装を結び付けた「使えるサイバーセキュリティ対応」を身につけます。
________________________________________
■受講後、習得できること
・ 日本の医療機器サイバーセキュリティ規制要件を正しく理解し、自社対応に落とし込む判断力
・ PSIRT体制の最小構成と、段階的な成熟化ロードマップの描き方
・ システム構成図・信頼境界を用いた脅威モデリングの実践スキル
・ SBOM、構成管理、CVSS評価を連携させた市販後セキュリティ対応力
・ IEC 81001-5-1 を既存開発・QMSプロセスへ統合する実務視点
________________________________________
■本テーマ関連法規・ガイドラインなど
医療機器基本要件基準 第12条第3項
JIS T 81001-5-1:2023(IEC 81001-5-1)
ISO 14971:2019
FDA 医療機器サイバーセキュリティガイダンス
________________________________________
■講演中のキーワード
“PSIRT(Product Security Incident Response Team)”、“脅威モデリング”
“システム構成図・信頼境界”、“SBOM(Software Bill of Materials)”
“CVSS 脆弱性評価”、“市販後サイバーセキュリティ対応”
■受講された方の声(一例):
・サイバーセキュリティ市販後における対応の実務に関して学びたく参加させていただきました。
ワークショップを通じて学べる点は実用性が高く満足です。
・設計者視点での内容は、非常に興味深い内容でした。サイバーセキュリティに関する知識拡大にとても役立ちました。
・最新のガイドラインにおける情報収集が出来て良かったです。演習付きも助かります。
・プログラム医療機器の開発における必要知識の習得のために参加させていただきました。
とても丁寧な説明で分かりやすかったです。
・サイバーセキュリティにおけるノウハウ習得のために参加させていただきました。
STRIDE脅威分析に関する部分は、特に興味深い内容でした。参加して良かったです。
・CVSSにおける実践的な内容を求めて参加しました。
・SBOMの重要性に関しては、とても興味深かったです。
改めて、医療機器におけるサイバーセキュリティに関して理解を深めることができました。ありがとうございました。
などなど……ご好評の声を多数頂いております!
セミナー内容
●規制背景と医療機器サイバーセキュリティの位置づけ
1) 日本の規制要件と国際動向
2) 基本要件基準第12条第3項の実務的解釈
●製造販売業者に求められるサイバーセキュリティ体制
1) PSIRT と CSIRT の違い
2) 市販後安全管理との関係
●PSIRT 体制構築の実践ポイント
1) 最小構成で始める PSIRT
2) 90日アクションプランと成熟度モデル
●脅威モデリングの考え方
1) 脅威モデリングの目的と全体像
2) 信頼境界の重要性
●【個人ワーク】システム構成図・信頼境界の作成
1) 自社(想定)製品の構成図作成
2) 想定脅威の洗い出し
●SBOM と構成管理・変更管理
1) SBOM が規制要求となった背景
2) 構成管理・市販後対応との連携
●CVSS による脆弱性評価の実務
1) CVSS の考え方と医療機器への適用
2) リスク優先度付けと対応判断
●IEC 81001-5-1 の実務的読み解き
1) 規格全体構造と IEC 62304 との関係
2) 開発・市販後プロセスへの統合ポイント
●理解度テスト&結果フィードバック
1) 事前・事後テスト比較
2) 質疑・個別課題整理
●まとめと次の一歩
1) 自社で着手すべき優先事項
2) 参考資料・追加学習リソース紹介
出典:株式会社情報機構(https://johokiko.co.jp/seminar_medical/AA2610C5.php)。掲載は情報機構との提携によります。
レビュー
レビューはまだありません。