株式会社イーコンプライアンス

規制対応と品質保証に、そのまま使える文書と知識を。

医療機器・医薬品から、化粧品・医薬部外品、化学・材料、エレクトロニクス、エネルギー・環境・機械まで。規制を受けるあらゆる業種の品質保証と規制対応を、セミナー/AIで作るQMS文書/専門書/VOD で支えます。

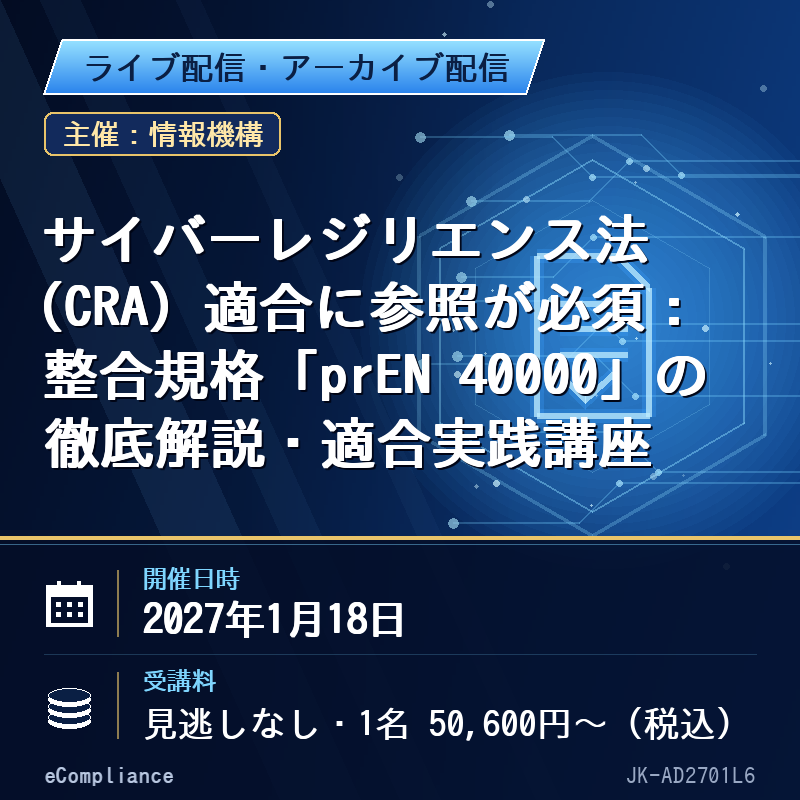
(1/18)サイバーレジリエンス法(CRA)適合に参照が必須:整合規格「prEN 40000」の徹底解説・適合実践講座

¥50,600 (税込)
  • 主催株式会社情報機構(お申し込みは情報機構のページで承ります)
  • 日時2027年1月18日(月) 10:30-16:30
  • 講師株式会社アトリエ サイバーセキュリティアシュアランス事業部 事業部長 杉山 歩 氏
  • 受講料50,600円(税込・オンライン受講(見逃し視聴なし)・1名)ほか

講演要旨・プログラム・講師の紹介は、下のタブをご覧ください。

主催・お申し込み・お支払いは株式会社情報機構です。当社(イーコンプライアンス)では、この講座の申込・決済・見積・ポイント付与は扱いません。
PDFこの商品のパンフレット(2 ページ)をダウンロード社内の稟議・参加申請・回覧にお使いください
SKU: JK-AD2701L6
Category:
受講形式ライブ配信見逃し配信

日時・受講料

  • 日時:2027年1月18日(月) 10:30-16:30
  • *途中、お昼休みや小休憩を挟みます。
  • 【オンライン受講(見逃し視聴なし)】1名 50,600円(税込)/1社2名以上同時申込の場合 1名につき 39,600円
  • 【オンライン受講(見逃し視聴あり)】1名 56,100円(税込)/1社2名以上同時申込の場合 1名につき 45,100円
  • *「見逃し視聴あり」でお申込の場合、当日のご参加が難しい方も後日セミナー動画の視聴が可能です。

受講料・日程・割引の詳細と最新の情報は、情報機構のページでご確認ください。

会場・受講形式

  • 会場:オンライン(Zoom によるライブ配信)
  • 受講形式:ライブ配信・見逃し配信

お申し込み

主催・お申し込み・お支払いは株式会社情報機構です。当社(イーコンプライアンス)では、この講座の申込・決済・見積・ポイント付与は扱いません。
情報機構のページで申し込む →

 EU(欧州)では、あらゆるデジタル製品にサイバーセキュリティ対策を義務付ける「サイバーレジリエンス法(Cyber Resilience Act:CRA)」が発行され、2027年12月から法規制が開始されます。そして、この法規に違反した企業には巨額の罰金が科されることがあります。
 なお、EUでは抽象的な法規要件を実現するための具体的な技術仕様や試験方法などを、整合規格として策定します。CRAの整合規格“EN40000”のドラフト版が2025年10月頃から順次公開されています。
 そのため、CRAの対象となる企業では、整合規格である“EN40000”の内容を理解し、法規適合に向けて実施すべき活動を明確化する必要があります。
 本セミナーでは、まずCRAによる法規制の動向や各種要求事項について解説した後、EN40000シリーズの概要および最新の公開状況もふまえ、CRA適合に必要となる具体的な取り組みを、EN40000と対応付けながら事例を交えて紹介します。

○受講対象:
 EUにデジタル製品を輸出する企業。その中でも特に以下に該当する方々。
 ・経営層(※企業としてCRAへの対応を推進するため)
 ・デジタル製品の設計者
  (※デジタル製品上にサイバーセキュリティ対策を設計・実装するため)
 ・部品の調達を行う方
  (※外注部品のサイバーセキュリティの保証を行うため)
 ・情報セキュリティ部門または品質保証部門の方
  (※P-SIRT活動に関連するため)

○受講後、習得できること:
 ・CRAの基本要件・対象製品・適合評価手法およびスケジュールの理解
 ・整合規格「prEN 40000」に基づくリスクアセスメント(脅威分析)および製品開発におけるセキュリティ対策手法の実際のすすめ方
 ・整合規格「prEN 40000」に基づく脆弱性ハンドリングの実施方法
 ・CRAの法規要求とEN 40000シリーズの対応関係および自社製品を適合させるための具体的手順

出典:株式会社情報機構 講座案内より(情報機構の講座ページ)


1.Cyber Resilience Act(CRA)の動向とその要求事項
 (1)CRA策定の背景と目的
 (2)CRAの概要と対象となる製品
   a.デジタル製品の開発&生産に関する必須要件
   b.デジタル製品の脆弱性対応プロセスに関する必須要件
   c.CRAの対象となる製品の分類
   d.当局による市場監視の実施
 (3)CRAへの適合評価の方法
   a.自己適合宣言
   b.第三者による型式審査&生産管理
   c.第三者による品質保証システムの審査
 (4)CRAによる規制が開始されるまでのスケジュール
 (5)CRAに違反した場合の罰則

2.prEN 40000-1-2(前編) サイバーレジリエンスの原則の解説
 (1)prEN 40000シリーズの位置づけ
 (2)サイバーセキュリティ原則とは?
   a. セキュアバイデザイン/セキュアバイデフォルト
   b. 透明性(Transparency)の原則
 (3)リスクベースアプローチによるサイバーセキュリティ対策
   a.製品コンテキスト(脅威分析のInput情報)の定義
   b.製品に対する脅威分析とリスクアセスメントの方法
   c.リスクの許容基準の考え方
   d.リスクへの対処方法(低減/共有/許容/回避)

3.prEN 40000-1-2(後編) 製品開発中に実施が必要なサイバーセキュリティ活動
 (1)製品サイバーセキュリティ計画
 (2)製品サイバーセキュリティ要件
   a. 他のセキュリティ規格(IEC 62443-4-2など)のセキュリティ対策の解説
 (3)サイバーセキュリティアーキテクチャ設計
   a. 3rdパーティ製部品のセキュリティ管理
   b. セキュリティアーキテクチャに対する脆弱性分析
 (4)セキュアな実装
   a. セキュアコーディングルールと静的解析の実施
   b. 脆弱性ハンドリングに利用するSBOMの整備
 (5)サイバーセキュリティの検証と妥当性確認
   a. セキュリティ機能のテスト
   b. 製品に対する脆弱性テスト
 (6)製品の製造と市場への出荷
   a. 製造現場で実施するセキュリティ対策
   b. ソフトウェア製品の流通に必要なセキュリティ対策

4.EN 40000-1-3 脆弱性ハンドリングの解説
 (1)脆弱性ハンドリングとは?
 (2)脆弱性ハンドリングの準備
   a.脆弱性への対応ポリシーの策定
   b.脆弱性情報の開示ポリシーの策定
   c.脆弱性管理対象の把握(SBOMの管理)
 (3)脆弱性ハンドリングの実施
   a.脆弱性の受付窓口の設置
   b.脆弱性情報の調査(監視)
   c.脆弱性情報のトリアージ(仕分け)
   d.脆弱性の影響を受ける製品の特定
   e.脆弱性のリスクアセスメント
   f.脆弱性への是正(セキュアアップデート)

5.CRAの要件とEN 40000の対応関係の解説
 (1)製造業者の義務を果たすために順守すべきサイバーセキュリティ原則
 (2)製造業者の報告義務を果たすために実施すべき脆弱性ハンドリング

  <質疑応答>

出典:株式会社情報機構 講座案内より(情報機構の講座ページ)

株式会社アトリエ サイバーセキュリティアシュアランス事業部 事業部長 杉山 歩 氏

出典:株式会社情報機構 講座案内より(情報機構の講座ページ)

追加情報

受講形式

ライブ配信, 見逃し配信