株式会社イーコンプライアンス

規制対応と品質保証に、そのまま使える文書と知識を。

医療機器・医薬品から、化粧品・医薬部外品、化学・材料、エレクトロニクス、エネルギー・環境・機械まで。規制を受けるあらゆる業種の品質保証と規制対応を、セミナー/AIで作るQMS文書/専門書/VOD で支えます。

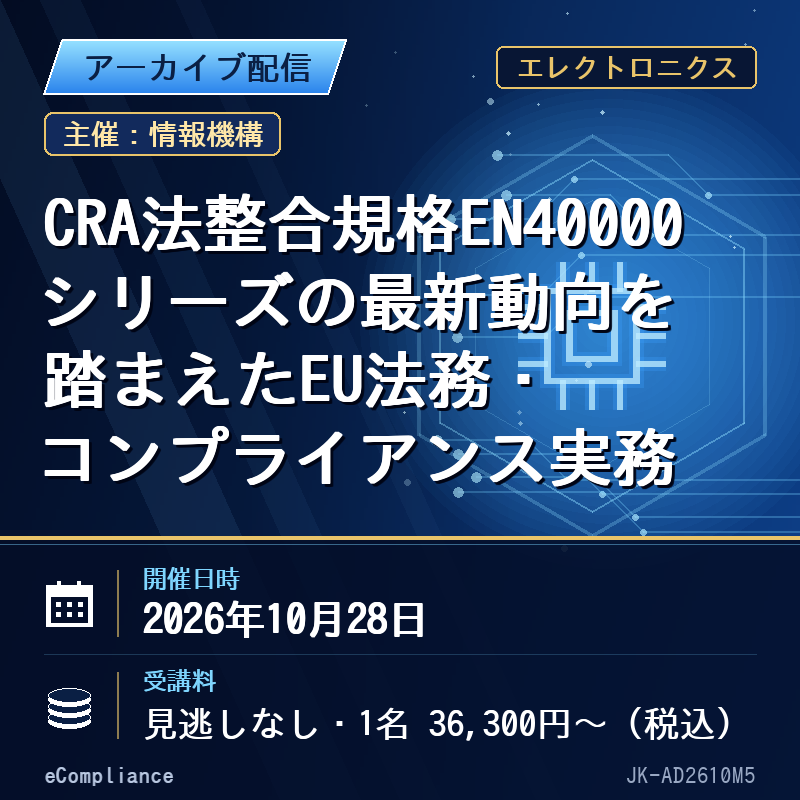
(10/28)CRA法整合規格EN40000シリーズの最新動向を踏まえたEU法務・コンプライアンス実務

¥36,300 (税込)
  • 主催株式会社情報機構(お申し込みは情報機構のページで承ります)
  • 日時2026年10月28日(水) 13:00-15:30
  • 講師S&K Brussels法律事務所 東京・ブリュッセルオフィス パートナー弁護士(日本・ニューヨーク州・ブリュッセル(B-List)) 杉本 武重 氏
  • 受講料36,300円(税込・オンライン受講(見逃し視聴なし)・1名)ほか

講演要旨・プログラム・講師の紹介は、下のタブをご覧ください。

主催・お申し込み・お支払いは株式会社情報機構です。当社(イーコンプライアンス)では、この講座の申込・決済・見積・ポイント付与は扱いません。
PDFこの商品のパンフレット(2 ページ)をダウンロード社内の稟議・参加申請・回覧にお使いください
SKU: JK-AD2610M5
Category: ,
受講形式ライブ配信見逃し配信

日時・受講料

  • 日時:2026年10月28日(水) 13:00-15:30
  • 【オンライン受講(見逃し視聴なし)】1名 36,300円(税込)/1社2名以上同時申込の場合 1名につき 25,300円
  • 【オンライン受講(見逃し視聴あり)】1名 41,800円(税込)/1社2名以上同時申込の場合 1名につき 30,800円

受講料・日程・割引の詳細と最新の情報は、情報機構のページでご確認ください。

会場・受講形式

  • 会場:オンライン(Zoom によるライブ配信)
  • 受講形式:ライブ配信・見逃し配信

お申し込み

主催・お申し込み・お支払いは株式会社情報機構です。当社(イーコンプライアンス)では、この講座の申込・決済・見積・ポイント付与は扱いません。
情報機構のページで申し込む →

■講座のポイント
 EU Cyber Resilience Act(CRA:EUサイバーレジリエンス法)は、「デジタル要素を有する製品」について、設計・開発・製造から上市後の脆弱性対応に至るまで、製品ライフサイクル全体でのサイバーセキュリティ対応を求めるEUの水平的な製品規制です。
 本セミナーでは、EN40000シリーズのうち、共通用語、サイバーレジリエンス原則・リスク管理、脆弱性ハンドリング、一般セキュリティ要求事項の位置づけを確認したうえで、CRA上の技術文書、適合性評価、Software Bill of Materials(SBOM:ソフトウェア部品表)、Coordinated Vulnerability Disclosure(CVD:協調的脆弱性開示)、脆弱性・インシデント報告、サプライヤー管理、欧州当局対応にどのように反映すべきかを、EU法務・コンプライアンス実務の観点から整理します。

■受講後、習得できること
・CRAにおける整合規格・適合推定・技術文書の位置づけと、EN40000シリーズの基本構成・主要内容をEU法務・コンプライアンスの観点から把握する視点
・EN40000-1-2・1-3を踏まえ、製品リスク管理、技術文書、証跡化、脆弱性対応、SBOMを「説明可能なCRA対応」に結びつける考え方
・Generic Security Requirements(一般セキュリティ要求事項、EN40000-1-4相当)の策定・公表状況を、CRA Annex Iの必須要求事項・適合性評価との関係で把握する視点
・サプライヤー管理、取引条件、質問票、セキュリティ付属書等により、CRA対応に必要な情報提供・協力・責任分担を確保するための実務上の論点
・Computer Security Incident Response Team(CSIRT:コンピュータセキュリティインシデント対応チーム)・European Union Agency for Cybersecurity(ENISA:欧州連合サイバーセキュリティ機関)への報告、市場監視当局からの情報提供要請・資料提出要請、是正措置・撤回・リコール等を見据えた欧州当局対応の実務上の留意点

出典:株式会社情報機構 講座案内より(情報機構の講座ページ)

■講演プログラム
1.CRAとEN40000シリーズの法務・コンプライアンス上の位置づけ
 1.1 CRAの全体像と日本企業への影響
 1.2 整合規格・適合推定・技術文書との関係
 1.3 講演時点におけるEN40000シリーズの標準化状況
 1.4 確定済み規格・策定中規格を実務で参照する際の留意点
2.EN40000シリーズの基本構成と主要内容
 2.1 EN40000-1-1:共通用語・基本概念
 2.2 EN40000-1-2:サイバーレジリエンス原則、製品リスク管理、ライフサイクル活動
 2.3 EN40000-1-3:脆弱性ハンドリング、SBOM、セキュリティアップデート
 2.4 Generic Security Requirements(一般セキュリティ要求事項、EN40000-1-4相当)の位置づけ
3.標準を技術文書・証跡・社内判断に反映する実務
 3.1 製品コンテキストとリスク評価・リスク処理の考え方
 3.2 セキュリティ設計・初期設定に関する判断をどのように記録するか
 3.3 技術文書、適合性評価、内部承認プロセスの整備
 3.4 CRA Annex Iの必須要求事項との関係で標準を参照する際の視点
4.脆弱性対応・SBOM・報告義務への対応
 4.1 EN40000-1-3を踏まえた脆弱性ハンドリングの全体像
 4.2 CVDポリシー、SBOM、アドバイザリ、セキュリティアップデートの位置づけ
 4.3 CRA上の脆弱性・インシデント報告義務、報告要否判断、社内エスカレーション
 4.4 CSIRT・ENISAへの報告、顧客通知、対外公表との整合性
5.サプライヤー管理・取引条件への反映
 5.1 第三者コンポーネント・サービス利用に伴うCRA上のリスク
 5.2 SBOM、脆弱性情報、パッチ提供、サポート期間に関するサプライヤー確認事項
 5.3 Cybersecurity Supplier Agreement(CSSA:サイバーセキュリティ・サプライヤー契約)から読み取れる責任分担・協力義務・証跡化の視点
 5.4 取引基本契約、発注条件、セキュリティ付属書、質問票に反映すべき論点
6.欧州当局対応を見据えた準備
 6.1 CSIRT、ENISA、市場監視当局との関係
 6.2 当局からの情報提供要請・資料提出要請への対応
 6.3 技術文書、SBOM、脆弱性対応記録の開示範囲管理
 6.4 是正措置、販売制限、撤回・リコール等への対応
 6.5 2026年から2027年にかけて優先的に整備すべき事項

(質疑応答)

出典:株式会社情報機構 講座案内より(情報機構の講座ページ)

S&K Brussels法律事務所 東京・ブリュッセルオフィス パートナー弁護士(日本・ニューヨーク州・ブリュッセル(B-List)) 杉本 武重 氏

出典:株式会社情報機構 講座案内より(情報機構の講座ページ)

追加情報

受講形式

ライブ配信, 見逃し配信